wireshark汉化版是一款网络数据包分析软件,软件主打精准的网络数据捕获与深度协议解析,可实时监测电脑网络传输状态,完整记录设备的网络交互数据。软件全面适配电脑端局域网、外网、虚拟网络等各类网络环境,同时兼容有线、无线、虚拟网卡等多种网络传输载体,适配各类办公、测试网络场景。
【软件功能】
实时网络监测:实时监控电脑设备的全部网络传输行为,动态刷新网络数据包数据,实时展示网络连接、数据收发等各项网络动态,精准捕捉瞬时网络异常波动。
深度协议解析:支持对各类网络通信协议进行深度拆解分析,完整解析数据包的封装结构、通信参数、传输内容,清晰呈现网络数据的封装、传输、交互全过程。
自定义抓包规则:支持用户自主设置抓包范围、端口、协议类型等专属规则,精准筛选目标网络数据,自动过滤无效、冗余的网络数据包,提升数据分析效率。
数据包回放分析:支持对已保存的抓包文件进行回放操作,复刻过往网络传输场景,便于工作人员反复复盘网络问题、核验网络传输逻辑。
批量数据处理:可对海量抓包数据进行批量分类、筛选、整理,统一规整数据包信息,规避手动整理数据的繁琐操作,适配大规模网络数据分析场景。
【软件特色】
数据解析精准完整:完整保留网络数据包的原始传输信息,解析过程不篡改、不遗漏任何数据细节,最大程度还原真实的网络传输状态。
行业通用标准格式:抓包文件采用国际通用网络数据格式,可与各类专业网络工具无缝兼容,支持跨软件、跨设备数据互通与联合分析。
轻量化运行机制:软件运行逻辑精简,启动速度快,后台运行过程中不会频繁弹窗、卡顿,可稳定长时间持续抓包运行。
高度可拓展性:支持第三方插件拓展与功能自定义,用户可根据专业需求拓展专属解析功能、统计功能,适配精细化、专业化工作场景。
【Wireshark怎么抓包】
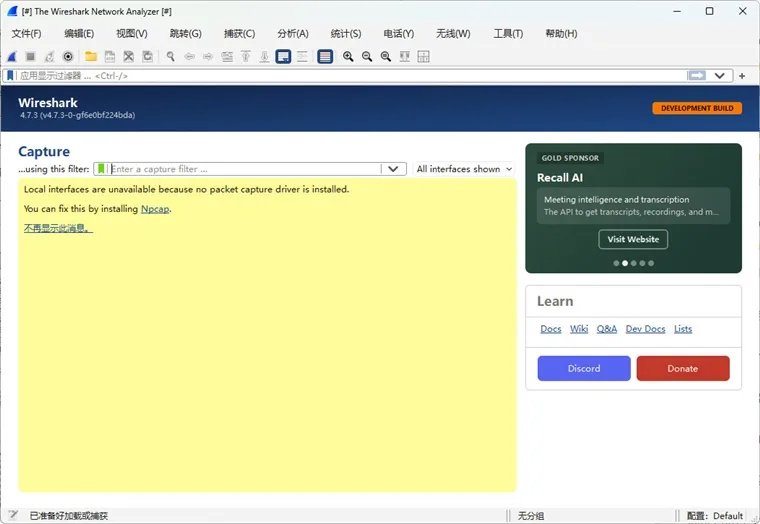
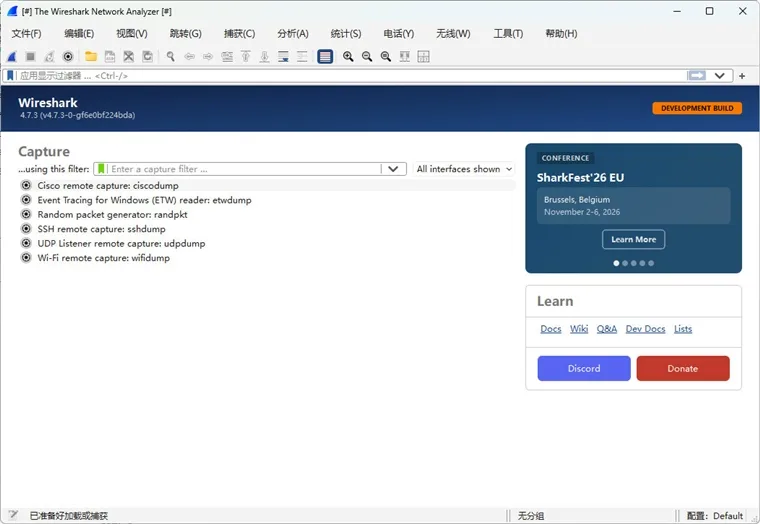
1、打开软件,主界面如下。
2、点击抓取网络接口卡选择按钮,选择需要抓取的网卡接口。
3、如果需要进行特别的配置,则需要先进行抓包钱的配置操作,点击途中的配置操作按钮,进入到抓包配置操作界面,进行相应配置。
4、启动后,软件开始抓包。